Scanner de surface d’attaque externe
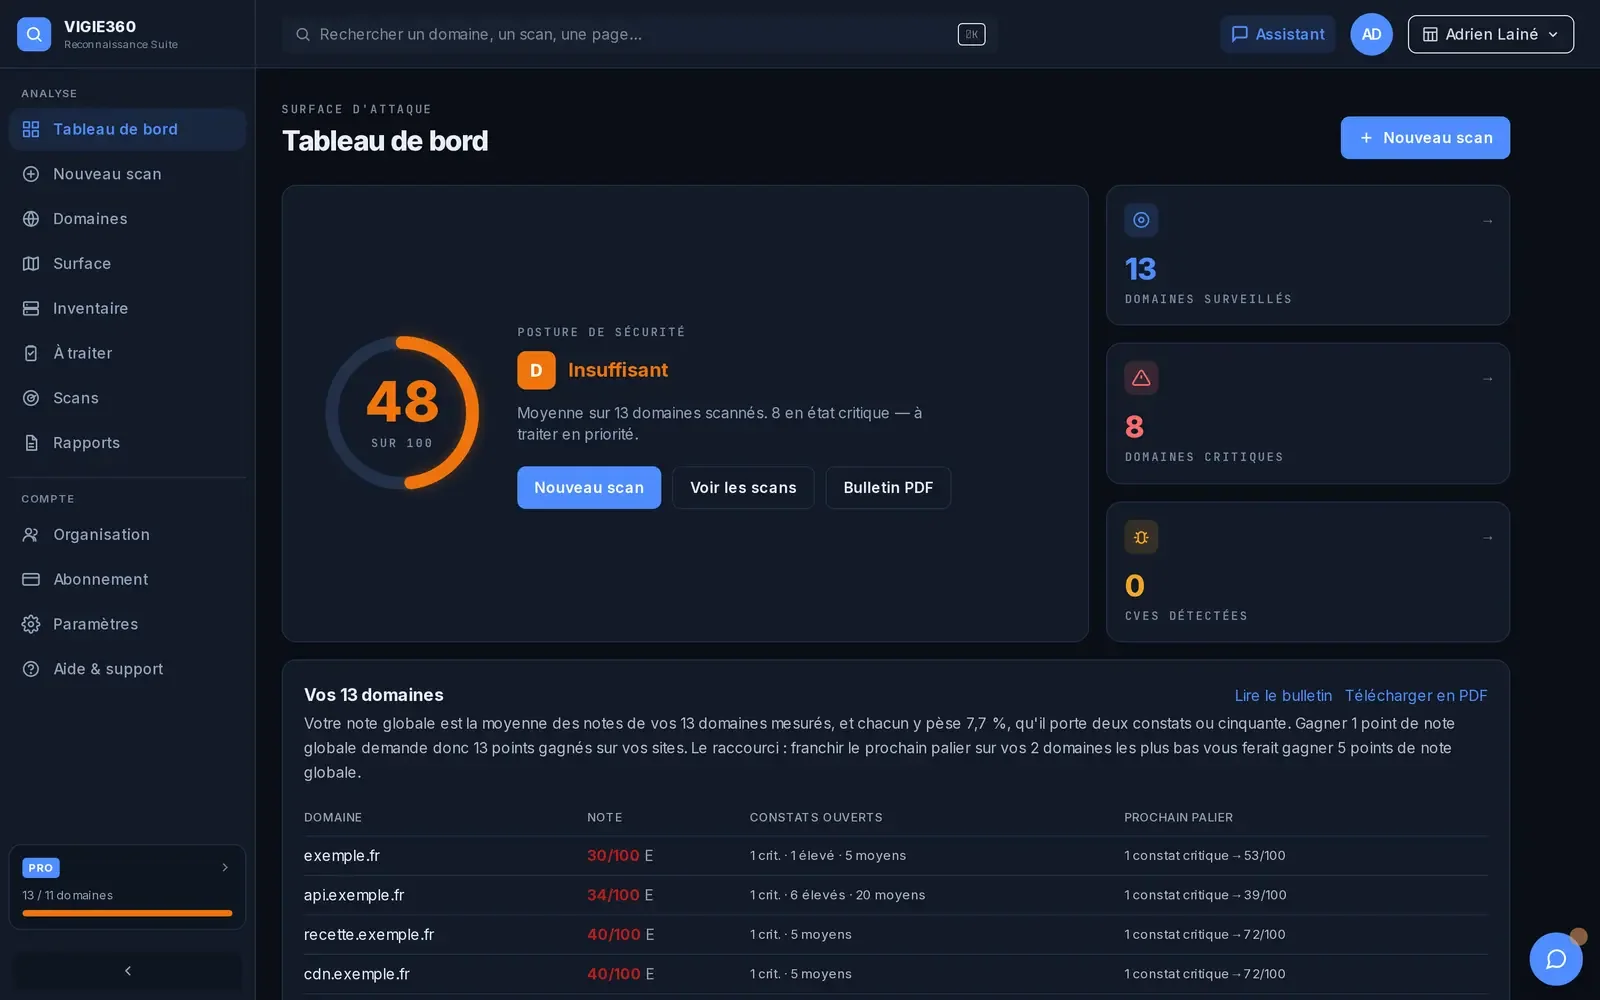
Montre ce qu’un attaquant peut voir de votre entreprise sur Internet, et par quoi commencer pour corriger.
- Type de projet
- Outils internes et applications
- État
- production
- Documents réunis
- 6
- Outils utilisés
- 5
Pourquoi sur mesure.
Les scanners du commerce sortent une longue liste de failles, et quelqu’un doit encore la trier. Ici, vous savez quoi corriger en premier, et pourquoi.
Construit et mis en ligne par un seul interlocuteur, du diagnostic au comportement en production. Parlons de votre cas.
Ce qui bloquait le travail.
Sous-domaines oubliés, ports ouverts, certificats et ressemblances de domaines changent chaque semaine. Une liste tenue à la main devient fausse avant sa prochaine revue.
Ce qui a été construit.
- 01
Vingt-quatre modules de collecte
- 02
File de travaux et reprise sur erreur
- 03
Scoring des constats et remédiation priorisée
- 04
Multi-tenant avec rôles, quotas et clés API
- 05
Rapports PDF et suivi du coût modèle
Vous pouvez essayer le cœur du projet.
L’application client reste privée. Cette démo reprend la décision principale sans utiliser ses informations.
Ouvrir analyse de surface exposée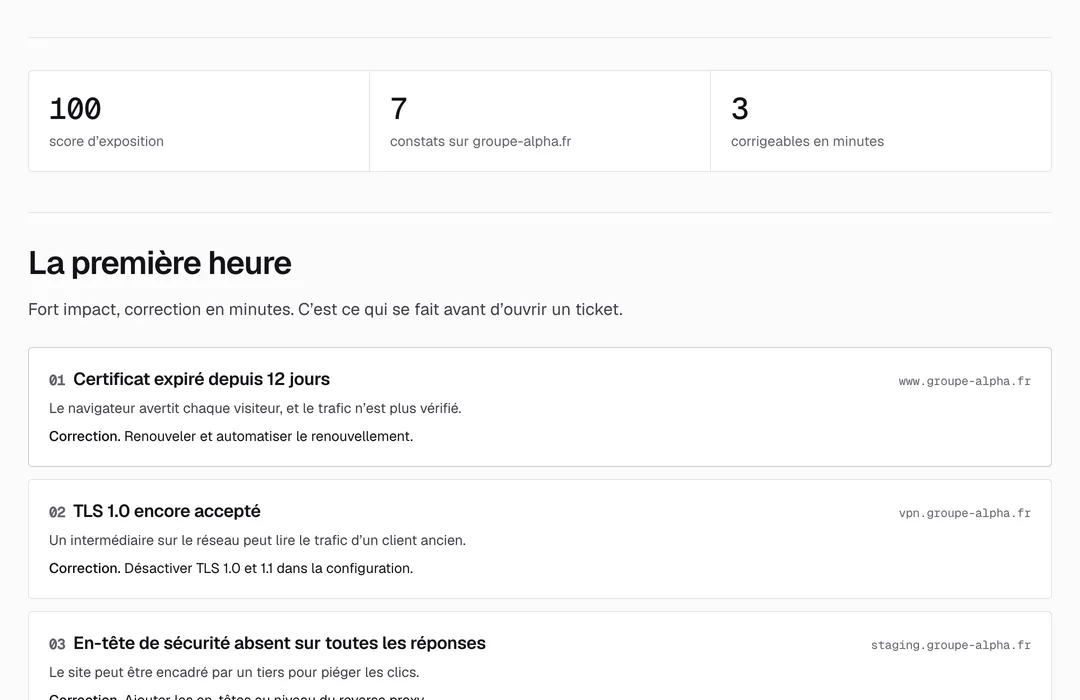
Ce qui peut être vérifié.
Compté dans le dépôt le 2026-08-07 par scripts/chiffres-projets.mjs.
- 56 617
- Lignes de code métier
- 33
- Modèles de données
- 312
- Commits
- 24 modules réconciliés avec le produit
- 1 765 tests passés lors du dernier audit
- Démo publique avec données de démonstration
Les outils utilisés.
- Next.js
- PostgreSQL
- Prisma
- Playwright
- Stripe